Настройка DHCP Snooping
Описание и назначение функции
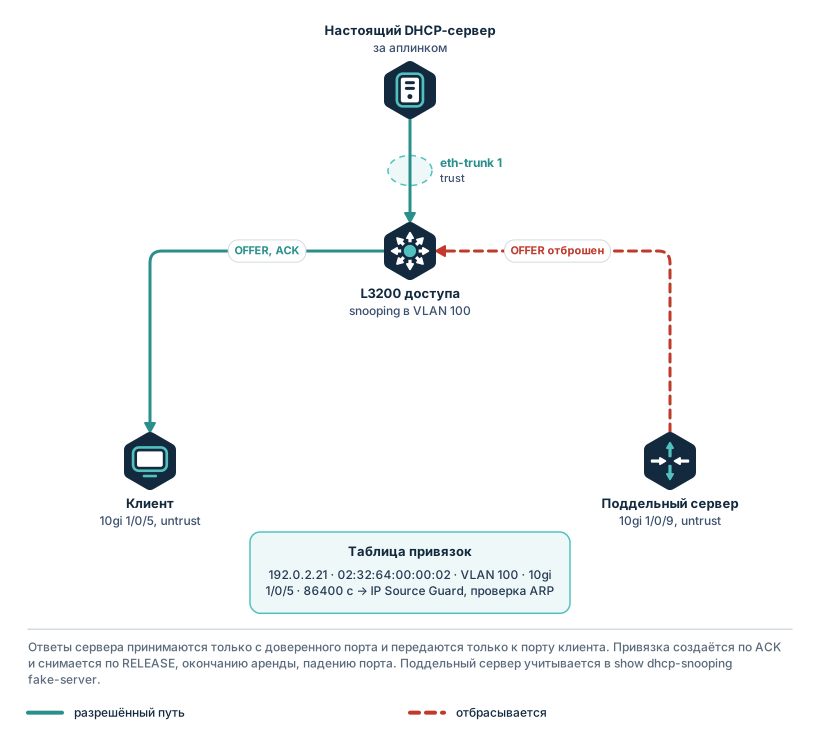
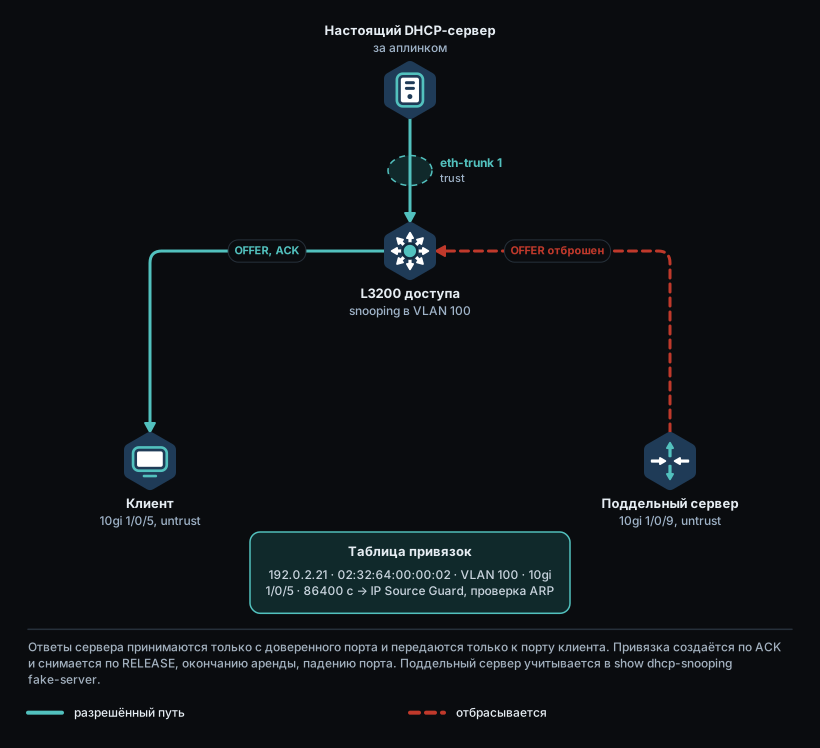
DHCP Snooping контролирует DHCP-обмен на уровне коммутатора, разделяет интерфейсы на доверенные (trusted) и недоверенные (untrusted), отбрасывает неподходящие серверные ответы с недоверенных направлений и формирует таблицу привязок для выданных адресов. На коммутаторах доступа эту функцию обычно включают там, где нужно исключить выдачу параметров от несанкционированного DHCP-сервера и получить динамические привязки IP-адреса, MAC-адреса и интерфейса.
Основные сценарии использования:
- Защита клиентского сегмента от несанкционированного DHCP-сервера.
- Контроль DHCP-трафика на интерфейсе в сторону вышестоящего коммутатора или сервера адресации.
- Подготовка динамических привязок для последующего применения IP Source Guard и других механизмов контроля доступа.
Функцию имеет смысл включать на участках доступа, где DHCP-клиенты подключаются к недоверенным портам, а путь к штатному DHCP-серверу проходит только через явно отмеченные доверенные интерфейсы.
Необходимые условия и предварительные требования
Для настройки DHCP Snooping требуется:
- Определить интерфейс, через который приходят ответы от штатного DHCP-сервера.
- Оставить клиентские интерфейсы в недоверенном состоянии, если для них не требуется явное доверие.
- Убедиться, что нужный интерфейс уже создан и доступен для конфигурирования.
- Использовать версию ПО: 5.3.0 и выше (серия CIT L3200).
- Понимать, на каком интерфейсе должна появляться динамическая таблица привязок после выдачи адресов клиентам.
- При использовании Relay Agent Information Option (Option 82) согласовать ее обработку на сервере и на сетевом устройстве.
Примечание
После глобального включения DHCP Snooping серверные DHCP-ответы должны проходить только через доверенные интерфейсы. Если ошибочно не отметить путь к штатному DHCP-серверу как доверенный, клиенты могут перестать получать адресацию.
Назначение применяемой команды/конфигурации
| Команда | Режим | Назначение |
|---|---|---|
configure |
Privileged EXEC | Переходит в режим глобальной конфигурации. |
dhcp-snooping start |
Global config | Глобально включает DHCP Snooping на устройстве. |
dhcp-snooping server detect enable |
Global config | Включает обнаружение несанкционированных DHCP-серверов. |
interface eth-trunk 12 |
Global config | Переходит в режим настройки агрегированного интерфейса eth-trunk 12. |
dhcp-snooping enable |
Interface config | Включает обработку DHCP Snooping на выбранном интерфейсе. |
dhcp-snooping trust |
Interface config | Помечает интерфейс как доверенный для прохождения ответов DHCP-сервера. |
show dhcp-snooping config |
Privileged EXEC | Показывает активную конфигурацию DHCP Snooping. |
show dhcp-snooping interface |
Privileged EXEC | Показывает состояние DHCP Snooping на интерфейсах. |
show dhcp-snooping binding |
Privileged EXEC | Показывает таблицу динамических привязок. |
show dhcp-snooping statistic |
Privileged EXEC | Показывает счетчики нарушений и несовпадений. |
В приведенном сценарии функция запускается глобально, а затем включается и помечается как доверенная на eth-trunk 12. Такой порядок соответствует типовой модели, где путь к DHCP-серверу явно отделяют от клиентских направлений.
Пример конфигурирования
Пошаговые инструкции
-
Перейдите в режим конфигурации
Команда открывает режим глобальной конфигурации устройства.
-
Глобально включите DHCP Snooping
Команда активирует механизм DHCP Snooping на устройстве.
-
Включите обнаружение несанкционированных DHCP-серверов
Команда включает дополнительный контроль источников DHCP-ответов.
-
Перейдите к настройке интерфейса
В данном примере DHCP-трафик в сторону штатного сервера проходит через агрегированный интерфейс
eth-trunk 12. -
Включите DHCP Snooping на интерфейсе
Команда применяет обработку DHCP Snooping к выбранному интерфейсу.
-
Назначьте интерфейс доверенным
Команда разрешает прохождение серверных DHCP-ответов через этот интерфейс.
-
Проверьте итоговую конфигурацию DHCP Snooping
SW4#show dhcp-snooping config
 Version:DHCPSNOOP_VB3.00.03.00
!
dhcp-snooping start
dhcp-snooping server detect enable
!
interface eth-trunk 12
 dhcp-snooping enable
 dhcp-snooping trust
Вывод подтверждает, что глобальная часть функции активна, а
eth-trunk 12включен в область действия DHCP Snooping и отмечен как доверенный. -
Проверьте состояние интерфейса
SW4#show dhcp-snooping interface
Interface   Status  Version Trust   Dynamic User Number
eth-trunk12 enable  V4      trust   0
Поле
Statusпоказывает, что функция включена на интерфейсе. ПолеTrustподтверждает доверенный режим, аDynamic User Numberпоказывает текущее число динамических клиентов. -
Проверьте таблицу привязок
Пустая таблица сразу после включения допустима. Записи появятся после того, как клиенты пройдут новый цикл получения адреса по DHCP.
-
Проверьте статистику нарушений
SW4#show dhcp-snooping statistic
Interface : eth-trunk12
 Source mac mismatch : 0
 Binding entry mismatch : 0
 Untrust reply received : 0
Нулевые счетчики в этом примере означают, что на момент проверки устройство не зафиксировало несоответствий источника, привязок или ответов с недоверенного направления.
Полный вывод выполненных конфигураций
Команды для copy-paste в режиме privileged EXEC:
configure
dhcp-snooping start
dhcp-snooping server detect enable
interface eth-trunk 12
 dhcp-snooping enable
 dhcp-snooping trust
exit
end
Вывод show running-config:
!
dhcp-snooping start
dhcp-snooping server detect enable
!
interface eth-trunk 12
 dhcp-snooping enable
 dhcp-snooping trust
!
Изучение состояния устройства
Просмотр конфигурации
Проверка активной конфигурации:
Обратите внимание на строки:
dhcp-snooping start- глобальное включение функции.dhcp-snooping server detect enable- включено обнаружение несанкционированных DHCP-серверов.interface eth-trunk 12- интерфейс, на котором применяется настройка.dhcp-snooping enable- DHCP Snooping активирован на интерфейсе.dhcp-snooping trust- интерфейс работает как доверенный.
Просмотр параметров работы
Проверка состояния интерфейса:
SW4#show dhcp-snooping interface
Interface   Status  Version Trust   Dynamic User Number
eth-trunk12 enable  V4      trust   0        (1)
- Функция включена, интерфейс доверенный, динамических клиентов пока нет
Проверка статистики DHCP Snooping:
SW4#show dhcp-snooping statistic
Interface : eth-trunk12
 Source mac mismatch : 0
 Binding entry mismatch : 0
 Untrust reply received : 0        (1)
- Ответы DHCP с недоверенных направлений не зафиксированы
Проверка таблицы привязок:
- Таблица пуста до появления новых DHCP-выдач
Рекомендации выполнения команд/настроек
Границы доверия
- Назначайте
dhcp-snooping trustтолько тем интерфейсам, через которые реально приходят ответы от штатного DHCP-сервера. - Не переводите клиентские интерфейсы в доверенный режим без отдельного обоснования; на недоверенных интерфейсах устройство должно отсекать серверные DHCP-ответы.
Наполнение таблицы привязок
- Не считайте пустую таблицу
bindingошибкой сразу после включения функции. - Проверяйте таблицу после нового DHCP-обмена у клиентов; именно в этот момент формируются динамические привязки.
Связанные механизмы защиты
- Если дальше планируется IP Source Guard, сначала добейтесь корректного заполнения DHCP Snooping binding table.
- Используйте динамические привязки как основу для фильтрации по IP-адресу, MAC-адресу и порту.
Контроль нарушений
- Регулярно проверяйте счетчики
Source mac mismatch,Binding entry mismatchиUntrust reply received. - Рост этих счетчиков помогает быстро выявить ошибочную разметку доверия или подозрительный DHCP-трафик в клиентском сегменте.
Option 82
- Если в сети используется Relay Agent Information Option, заранее согласуйте его обработку на DHCP-сервере и на коммутаторе.
- Несогласованная обработка этой опции может нарушить выдачу адресов в отдельных сегментах.
История возникновения команды
Версия ПО
Команды в данной главе применимы для:
- Аппаратных платформ CIT серии L3200 с установленной версией ПО 5.3.0 и выше
- Являются актуальными с версии ПО 5.3.0
На уровне отраслевых стандартов базовый протокол DHCP для IPv4 описан в RFC 21311, а Relay Agent Information Option - в RFC 30462. Эти документы полезны при анализе поведения DHCP в сложных сегментах доступа и при работе с промежуточными агентами пересылки.
Ссылка на внешнюю документацию
Стандарт
При возникновении вопросов обратитесь в техническую поддержку.
-
RFC 2131 «Dynamic Host Configuration Protocol» — базовая спецификация DHCP для IPv4. rfc-editor.org ↩
-
RFC 3046 «DHCP Relay Agent Information Option» — опция 82 DHCP — сведения ретранслятора (Circuit ID, Remote ID). rfc-editor.org ↩